AI 已成駭客新武器?Kaspersky 揭示企業最該關注的 5 大資安風險
隨著生成式 AI 加速融入企業營運,以及智慧製造與工業數位化持續推進,網路威脅的型態正以前所未有的速度演變。在日前落幕的 Kaspersky Industrial Cybersecurity Conference(KICS Conference 2026)上,多位全球資安研究專家分享最新威脅情報,指出 AI、OT(營運技術)與關鍵基礎設施安全,正逐漸成為企業資安治理的新焦點。
從 AI 驅動攻擊、Shadow IT,到關鍵基礎設施面臨的進階持續性威脅(APT)與 IT/OT 融合所帶來的新型攻擊面,企業正面臨前所未有的複合式安全挑戰。以下為 Kaspersky 在本屆大會中提出的、值得企業高度關注的五大資安風險。
風險一:AI 成為攻擊者的效率倍增器
Kaspersky 研究人員指出,網路犯罪組織已開始利用生成式 AI 協助撰寫惡意程式碼、執行情報蒐集,以及自動化部分攻擊流程。相較於過往的大規模散播攻擊,如今攻擊者更傾向運用 AI 鎖定特定產業或組織,發動更具針對性的攻擊行動。AI 的普及不僅降低攻擊門檻,也大幅縮短攻擊準備周期,進一步提升企業面臨的風險。
風險二:Shadow IT 成為企業治理盲點
在 AI 工具大量湧現的同時,越來越多員工未經資訊部門核准,自行使用生成式 AI 平台或第三方雲端服務處理工作資料。這類「Shadow IT」現象可能導致企業失去對資料流向的掌控,不僅增加敏感資訊外洩風險,也可能衍生法規遵循與資料保護問題。
風險三:關鍵基礎設施已成 APT 組織主要目標
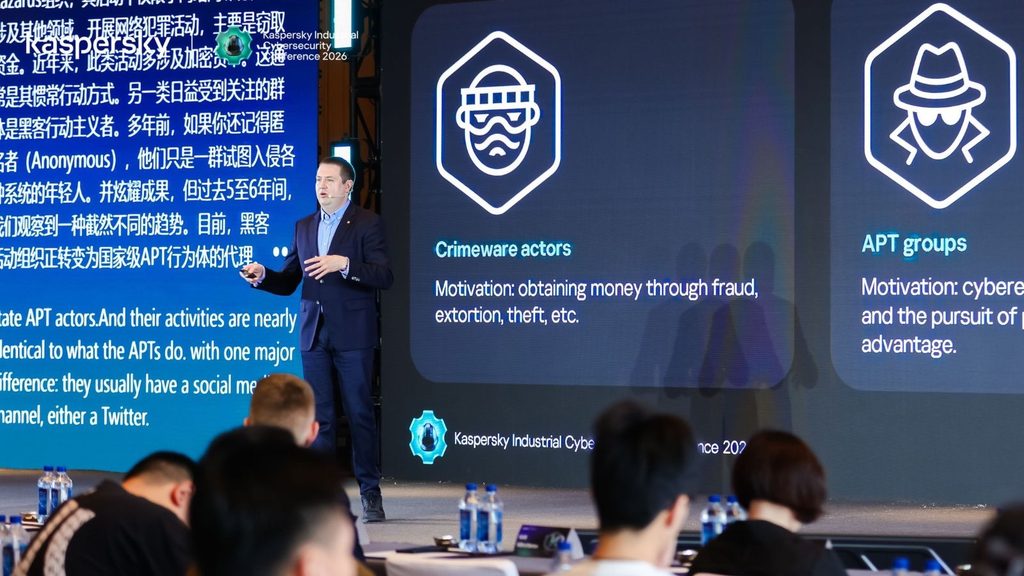
在大會上,Igor I. Kuznetsov(Kaspersky 全球研究與分析團隊 GReAT 總監)分享針對關鍵基礎設施的最新威脅趨勢,指出能源、公用事業及工業控制系統(ICS)持續成為 APT 組織鎖定的高價值目標。攻擊者除了竊取資料,更將目標延伸至影響營運持續性與基礎設施穩定性。
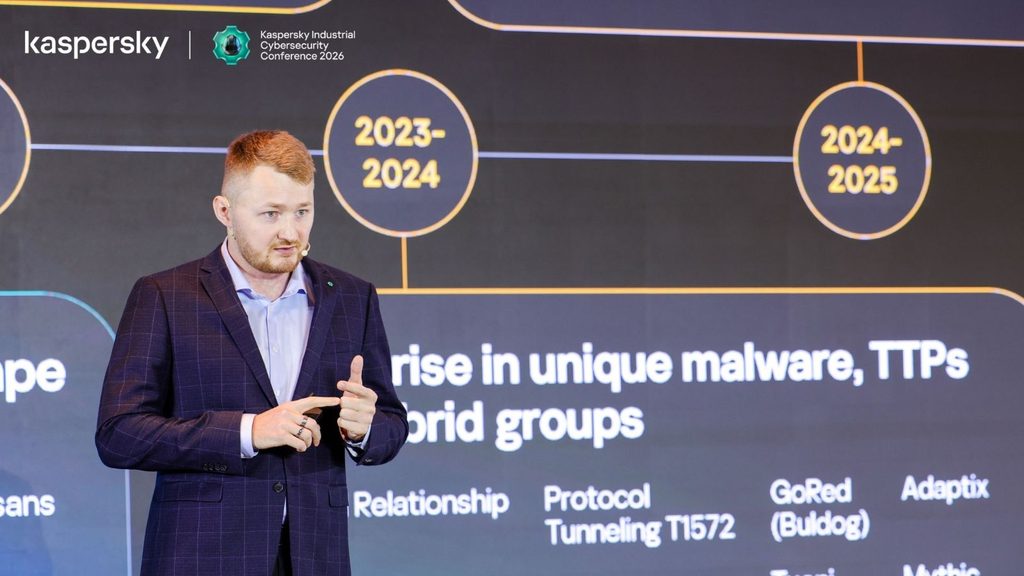
此外,Kirill Mitrofanov(Kaspersky 網路威脅情報團隊主管)亦透過實際案例分析,說明針對工業環境的定向攻擊如何從初始入侵逐步擴展至核心營運系統,突顯企業加強 OT 安全防護的重要性。這類攻擊之所以愈發成功,與企業的 IT 與 OT 環境加速融合密切相關,使原本獨立的營運系統逐漸暴露於更廣泛的攻擊面之中。
風險四:IT 與 OT 融合擴大攻擊面
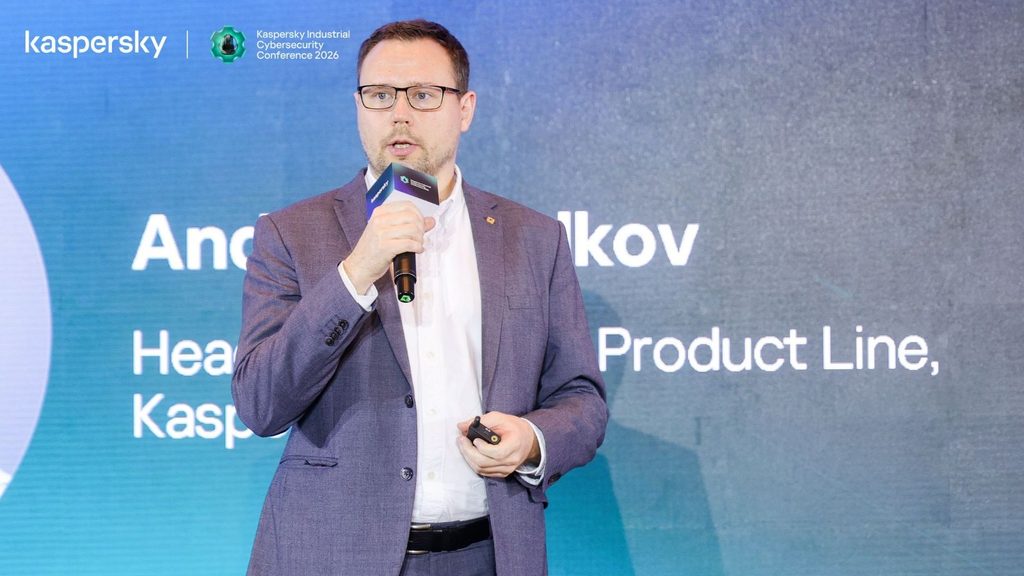
Kaspersky 工業網路安全產品線負責人 Andrey Strelkov 於 KICS Conference 2026 分享 AI 與工業網路安全發展趨勢。
隨著企業加速推動數位轉型,IT 與 OT 環境之間的界線逐漸消失,也讓攻擊面同步擴張。Kaspersky 研究人員觀察到,攻擊者愈來愈常透過供應鏈漏洞、遠端管理工具及第三方系統作為切入點,繞過傳統防護機制並滲透至企業核心環境。
當企業的資訊系統、生產設備及工業控制系統日益互聯互通,單一節點的安全漏洞便可能成為影響整個營運環境的突破口,使 IT 風險逐漸演變為 OT 風險,甚至威脅營運持續性。
風險五:從智慧設備到關鍵基礎設施的跨域攻擊風險
大會研究人員展示多項最新安全研究成果,揭示網路攻擊已不再侷限於企業 IT 環境,而是逐步延伸至更廣泛的實體與關鍵基礎設施場景。
其中,包括針對 Qualcomm Secure Boot 機制的安全研究,以及模擬攻擊者如何透過存在漏洞的智慧家庭設備作為入侵起點,進一步橫向移動至更大型的關鍵基礎設施網絡。研究指出,看似獨立的連網裝置,一旦缺乏適當防護,便可能成為威脅行動者進入關鍵系統的跳板。
另一項研究則模擬攻擊者透過倉儲環境中的條碼掃描器等工業設備展開攻擊,逐步取得營運系統控制權限,進而影響關鍵作業流程。這些案例反映出當企業持續推動數位轉型與設備聯網時,實體環境與數位環境的界線正日益模糊,企業也必須以更全面的角度重新檢視資安風險。
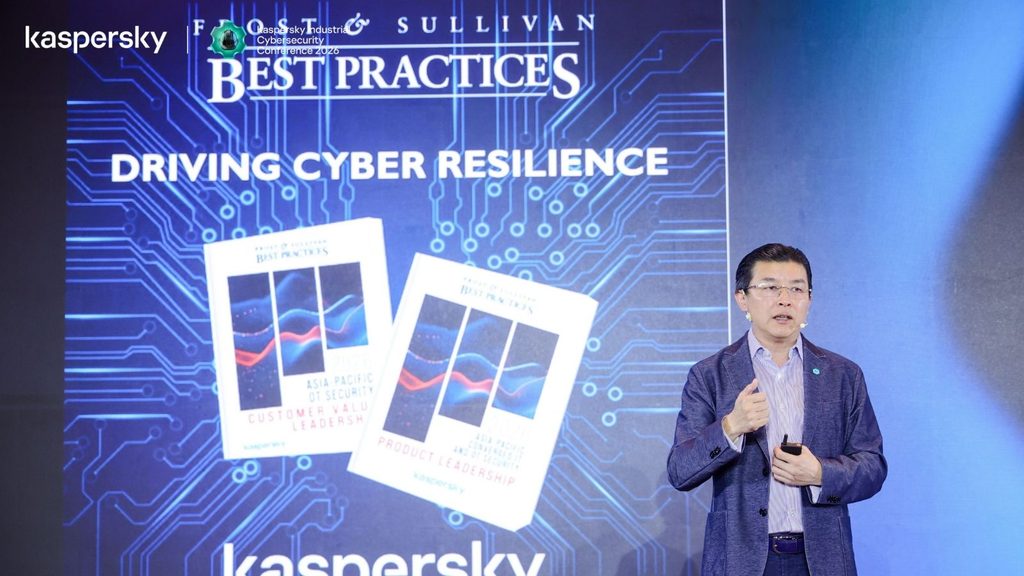
從 AI 驅動攻擊、Shadow IT 治理挑戰,到 APT 威脅與 IT/OT 融合所衍生的新型攻擊面,可以看出企業需要更即時且具脈絡性的威脅情報,才能有效掌握攻擊者行為並提升預警能力。
值得注意的是, Kaspersky 日前獲國際研究機構 Frost & Sullivan 評選為2026 Global APT Intelligence & Threat Attribution Company of the Year,表彰其在威脅情報分析、APT 攻擊溯源及關鍵基礎設施防護領域的領導地位。Frost & Sullivan 指出,Kaspersky 結合近 30 年威脅研究經驗、先進威脅情報技術、AI 輔助分析能力及 OT 安全專業,協助企業從傳統事件回應邁向情報驅動(Intelligence-led Security)的主動防禦模式,強化整體營運韌性與風險管理能力。
面對五大風險 企業需要重新思考安全治理
面對上述五大風險,企業需要重新思考安全治理策略。 Kaspersky 在會中分享其 AI Protect 策略框架,以及針對 Cyber-Physical Systems(CPS)的防護構想,強調企業應建立跨部門、跨環境的整體安全治理機制。
Kaspersky 建議企業優先從以下面向強化防禦能力:
.AI 應用與資料安全治理
建議方案:Kaspersky AI Protect (KAIP)
.Shadow IT 可視化與風險控管
建議方案:Cloud Discovery(Kaspersky Next / Endpoint Security Cloud)
.開源模型及供應鏈安全管理
建議方案: Kaspersky AI Protect (KAIP)
針對 LLM 模型檔案、AI Agent、外掛及技能檔案進行安全掃描與威脅偵測。
.IT/OT 整合監控與威脅偵測
建議方案:Kaspersky Next XDR Expert
.關鍵基礎設施防護與威脅獵捕
建議方案: Kaspersky Industrial CyberSecurity (KICS)
.AI Agent 與自動化流程安全管理
建議方案:Kaspersky AI Protect (KAIP)
針對 AI Agent、Skill Scripts 與 LLM 檔案提供專屬安全偵測與防護。
AI 時代下,資安已不再只是技術防護,而是企業韌性的核心能力。隨著 AI、IoT 與工業數位化持續發展,企業面對的風險正從單一 IT 威脅擴展至涵蓋 OT、關鍵基礎設施及實體環境的複合式挑戰。如何在推動創新的同時建立完善的安全治理機制,並兼顧營運韌性與業務持續性,將成為企業未來維持競爭力的關鍵。
立即申請 POC 體驗
想親身體驗 Kaspersky 如何協助企業提升威脅偵測、調查及分析效率?
– 專家一對一產品示範
– 評估現有 SOC 及威脅情報流程
– 制定最適合企業需要的部署方案
了解最新優惠