

Jul 26, 2021
漏洞是黑客經常入侵的途徑,這個缺口一日不修補,仍然讓企業處於危險當中。雲端安全解決方案供應商 Barracuda 表示,在過去兩個月內,其安全防護系統阻截到的自動化掃描和攻擊,由每天數十萬次激增至數百萬次,當中更有每天數千個掃描是針對最近修補的 Microsoft&nb
漏洞是黑客經常入侵的途徑,這個缺口一日不修補,仍然讓企業處於危險當中。雲端安全解決方案供應商 Barracuda 表示,在過去兩個月內,其安全防護系統阻截到的自動化掃描和攻擊,由每天數十萬次激增至數百萬次,當中更有每天數千個掃描是針對最近修補的 Microsoft&nb

一個存在了近 16 年的打印機驅動程式漏洞,最近被網絡安全組織 SentinelOne 公諸於世,受影響的打印機品牌包括 HP、Samsung 及 Xerox,只要黑客取得本機帳戶登入資料,就可借漏洞
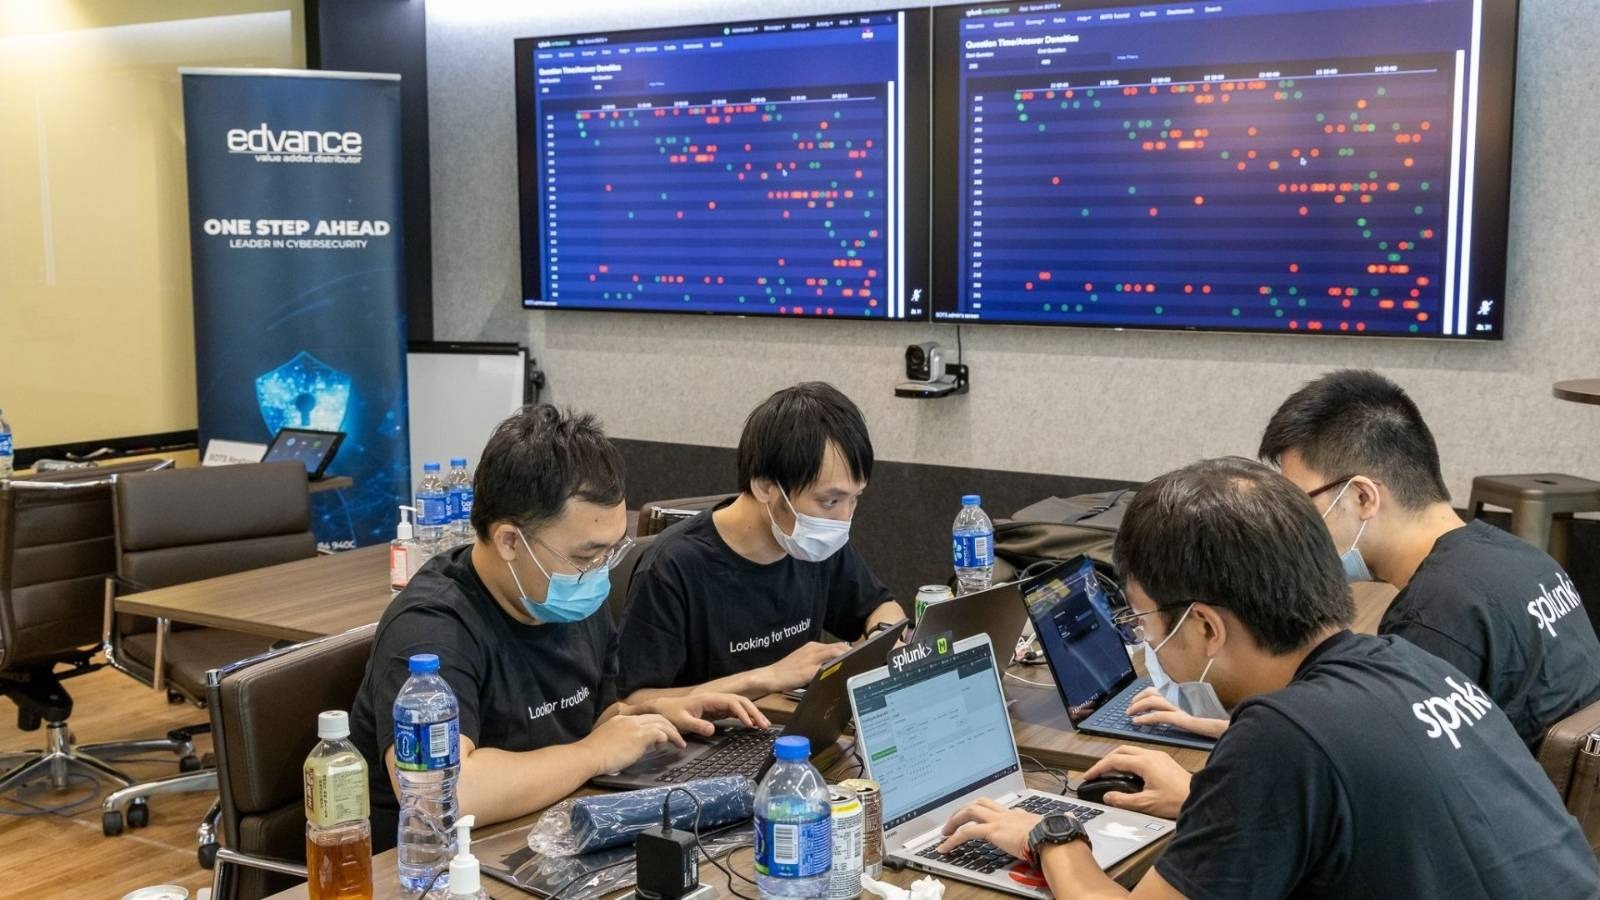
由 Splunk 舉辦,以資訊安全為主題的奪旗比賽 —— Boss of the SOC (BOTS), 香港區賽事於早前完滿結束。今次比賽總共有 14 支隊伍、共 49 名 IT 精英參賽,最終由
IT 管理服務供應商 Kaseya 被勒索軟件 REvil 攻擊事件已經發生了兩個幾禮拜,其中一間受害企業早排已經交了 45,000 美元贖金,但就換來一個無法使用的解鎖工具,最慘是 REvil 集團
網絡安全行業現時非常看重「零信任」(Zero Trust)防禦概念,即對所有網絡連線及活動保持懷疑態度,不再單純依賴已知的病毒資料去預防入侵。與此同時,被視為網絡安全明日之星的 AI(人工智能)技術,
數據備份儲存公司 Cloudian 最近公布一項調查指,即使曾接受反網絡釣魚培訓課程,但仍有 65% 的勒索軟件受害者,因為網絡釣魚而深受其害,反映勒索軟件組織仍以網絡釣魚,作為攻擊公司的主要方式。

要搵出應用服務的網絡安全漏洞,有時好難全部依賴員工,Bounty 賞金計劃某程度上就令公司獲得大批有經驗的外援。Facebook 作為一間擁有自家賞金計劃的公司,近日為免因內部調查舉報漏洞的時間過長,
網絡安全廠商 Sophos 發布《Sophos 2021 教育行業對勒索軟件形勢分析》,揭示去年全球教育行業遭勒索軟件攻擊的程度和影響,業界正面對最高級別網絡攻擊及最昂貴修復成本!Sophos 指針對
網絡安全公司 Trend Micro 最新公布的研究指,約一半的公司沒有預防或檢測勒索軟件攻擊的技術,並指出許多機構不具防備勒索軟件攻擊所需要的網絡安全能力,包括未能檢測到網絡釣魚電子郵件、遠程桌面協