
Aug 25, 2026
當網絡安全界近日焦點幾乎全被 AI 模型如 Mythos、GPT-5.4-Cyber 搶去之際,一個成立超過 6 年的「老牌」勒索軟件集團 Clop 卻用最原始的方式,證實了企業的安全弱點根本不在防禦工具夠不夠先進,而在於他們連現成的修補都未有做好。 飛利浦證實曾遭黑客試入侵 上星期 3 間國際企
當網絡安全界近日焦點幾乎全被 AI 模型如 Mythos、GPT-5.4-Cyber 搶去之際,一個成立超過 6 年的「老牌」勒索軟件集團 Clop 卻用最原始的方式,證實了企業的安全弱點根本不在防禦工具夠不夠先進,而在於他們連現成的修補都未有做好。 飛利浦證實曾遭黑客試入侵 上星期 3 間國際企
Cloudflare 最新報告顯示,2026 年上半年全球分散式阻斷服務(DDoS)攻擊活動持續升溫,平台平均每小時攔截 5,343 宗網絡層 DDoS 攻擊。報告指出,現時威脅格局正日益受地緣政治局
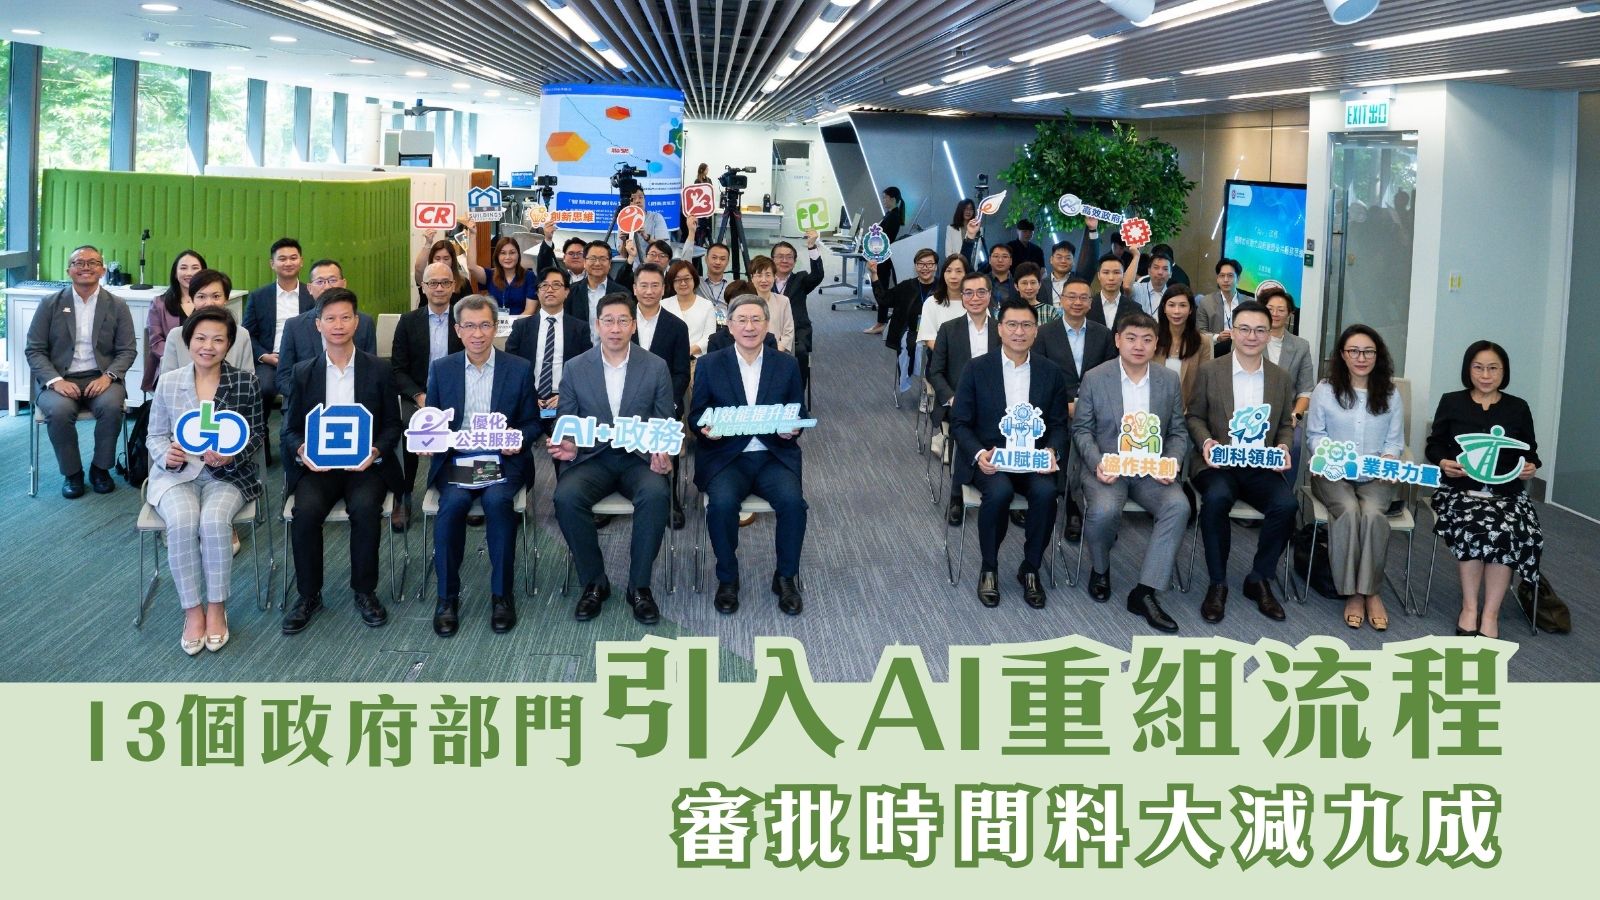
政府宣布促成及落實首批共 30 個 AI 效能提升項目,涵蓋 13 個政府部門,包括運輸牌照、康體設施等領域,將分階段於今年年中起陸續落地應用,務求於今明兩年內全面落實。政務司副司長卓永興表示,部分個
一班由拉斯維加斯飛往亞特蘭大的達美航空(Delta Air Lines)航班上,有不法份子嘗試用「解除認證攻擊」(Deauthentication Attack),誘使機上乘客連接他們製作的偽冒 Wi

美國白宮最近公布總統國家安全備忘錄,宣布建立一項打擊跨國網絡犯罪的計劃。根據備忘錄,通過美國司法部及國土安全部審核的私人企業,可在聯邦政府的指揮、控制及監督下,參與針對境外跨國網絡犯罪組織的網絡行動。
企業經常擔心黑客會否用 AI 寫釣魚電郵、深偽聲音呃錢,或者突然遇上從未曝光的「零日漏洞」。但美國及南韓網安部門最新警告提醒大家,有時最危險的未必是新招,而是企業明明早已知道有漏洞,卻一直未修補。 企
本地企業及教育機構接連傳出被入侵,涉及兩大勒索軟件組織!香港網絡安全事故協調中心(HKCERT)分析指出,近月多宗勒索軟件事件均涉及帳戶憑證被盜用或未有啟用多重身份驗證,顯示攻擊者正愈來愈傾向利用合法
浸會大學疑遭勒索軟件組織 TheGentlemen 入侵,多達 1,908 組憑證外泄,涉及至少 130 名教職員以及 1,747 名普通使用者,即學生或註冊用戶的帳戶資料。事件反映部分師生裝置可能感
澳洲本迪戈銀行(Bendigo Bank)因網絡安全及金融體系防護措施存在重大缺陷,被澳洲審慎監管局(APRA)處以 800 萬澳元(逾 4,400 萬港元)罰款,並需額外承擔 260 萬澳元訴訟費用