PHP 嚴重漏洞|一文睇清 企業如何應對修補前的「防護空窗期」
廣泛應用於網站及網上服務的 PHP,近日發現兩項嚴重漏洞,多地網絡安全機構已發出警報,呼籲企業盡快識別受影響系統並安裝安全更新。企業應全面盤點旗下 PHP 資產,並升級至已修補版本。針對企業尚未完成修補的「防護空窗期」,Akamai Technologies 已為 App & API Protector 客戶推出相關防護規則,協助阻擋攻擊嘗試,降低漏洞遭利用的風險。
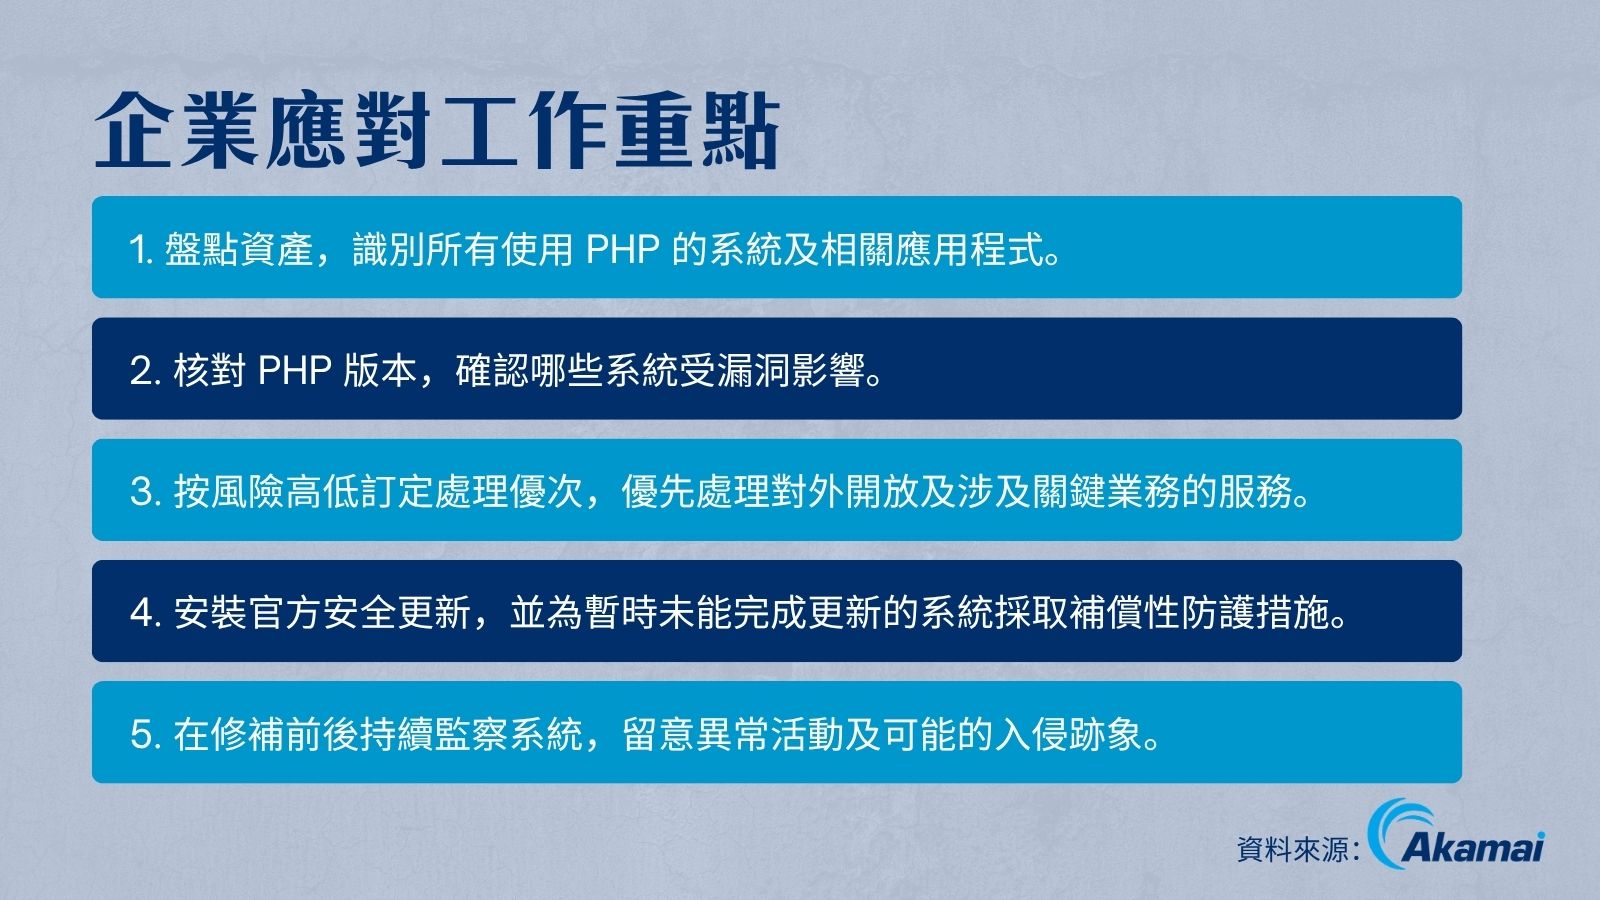
盤點須涵蓋內置 PHP 的應用
PHP 近日發布安全公告,修補兩項嚴重的遠端程式碼執行(Remote Code Execution,RCE)漏洞,合稱為「PHP2Shell」,編號分別為 CVE-2026-109618 及 CVE-2026-109619,兩者的 CVSS v4.0 評分均達 9.2。攻擊者一旦成功利用漏洞,可能在受影響伺服器上執行任意程式碼,進而控制系統、竊取資料或導致業務中斷。
PHP 廣泛應用於網站、內容管理系統(CMS)及應用程式框架,包括 WordPress、Drupal、Joomla、Magento 和 Laravel,不少控制面板及第三方軟件亦內置 PHP,容易成為安全「盲點」。因此,資產盤點應涵蓋對外網站、API、管理後台、舊版應用,以及未正式納管的服務,企業若只檢查已知的 PHP 伺服器,可能遺漏其他潛在受影響系統。
此外,企業應優先處理面向公眾互聯網,以及涉及登入、付款、客戶資料和核心業務的服務,並盡早安裝官方安全更新。若未能即時修補,企業應評估限制外界經公眾互聯網存取相關系統,並透過網頁應用程式防火牆(WAF)部署適用的補償性防護措施;有需要時,應暫停受影響服務,直至完成修補及驗證,以降低遭受攻擊的風險。
Akamai 推出專項防護規則
Akamai 的 App & API Protector,便能在這段關鍵「空窗期」中擔任持續防護的角色。App & API Protector 整合了 WAF、API 防護、機械人流量防護及分散式阻斷服務(DDoS)防護。其自適應安全引擎(Adaptive Security Engine,ASE)結合機器學習、即時威脅情報與自動化功能,持續更新防護,並針對客戶環境提供安全策略調整建議。
在 PHP 漏洞曝光當日,Akamai 安全情報團隊(Security Intelligence Group,SIG)隨即展開分析,並透過自適應安全引擎推出專項防護規則:「3000991 v1 — PHP Remote Code Execution Attack Detected(CVE-2026-109618、CVE-2026-109619)」除了專項規則,App & API Protector 既有的命令注入(Command Injection,CMDi)規則,亦能攔截已知利用相關漏洞的惡意請求。
已採用 App & API Protector 的企業,則須確認相關安全策略已啟用專項規則,將處置方式設為 Deny,並確保需要保護的網站及 API 已納入適用策略。
WAF 協助爭取時間 非取代官方修補
面對是次風險,修補 PHP 系統是處理漏洞的根本措施。WAF 屬補償性防護,可在更新完成前降低攻擊風險、爭取處理時間,但不能消除 PHP 本身的漏洞,亦不能取代官方安全更新。
企業應在修補期間同步排查入侵跡象,並在更新後持續監察異常 HTTP 請求、可疑程序、非預期指令執行、排程工作、異常帳戶及對外連線。若懷疑系統已遭入侵,應立即隔離受影響主機並保留日誌。
想了解更多或體驗相關防護規則,歡迎聯絡 Akamai 領取 30 天 App & API Protector 試用。名額有限,萬勿錯過!
電話:3009 9398
電郵:[email protected]