社長道歉|日本無印良品遭黑客入侵 109萬信用卡資料外洩
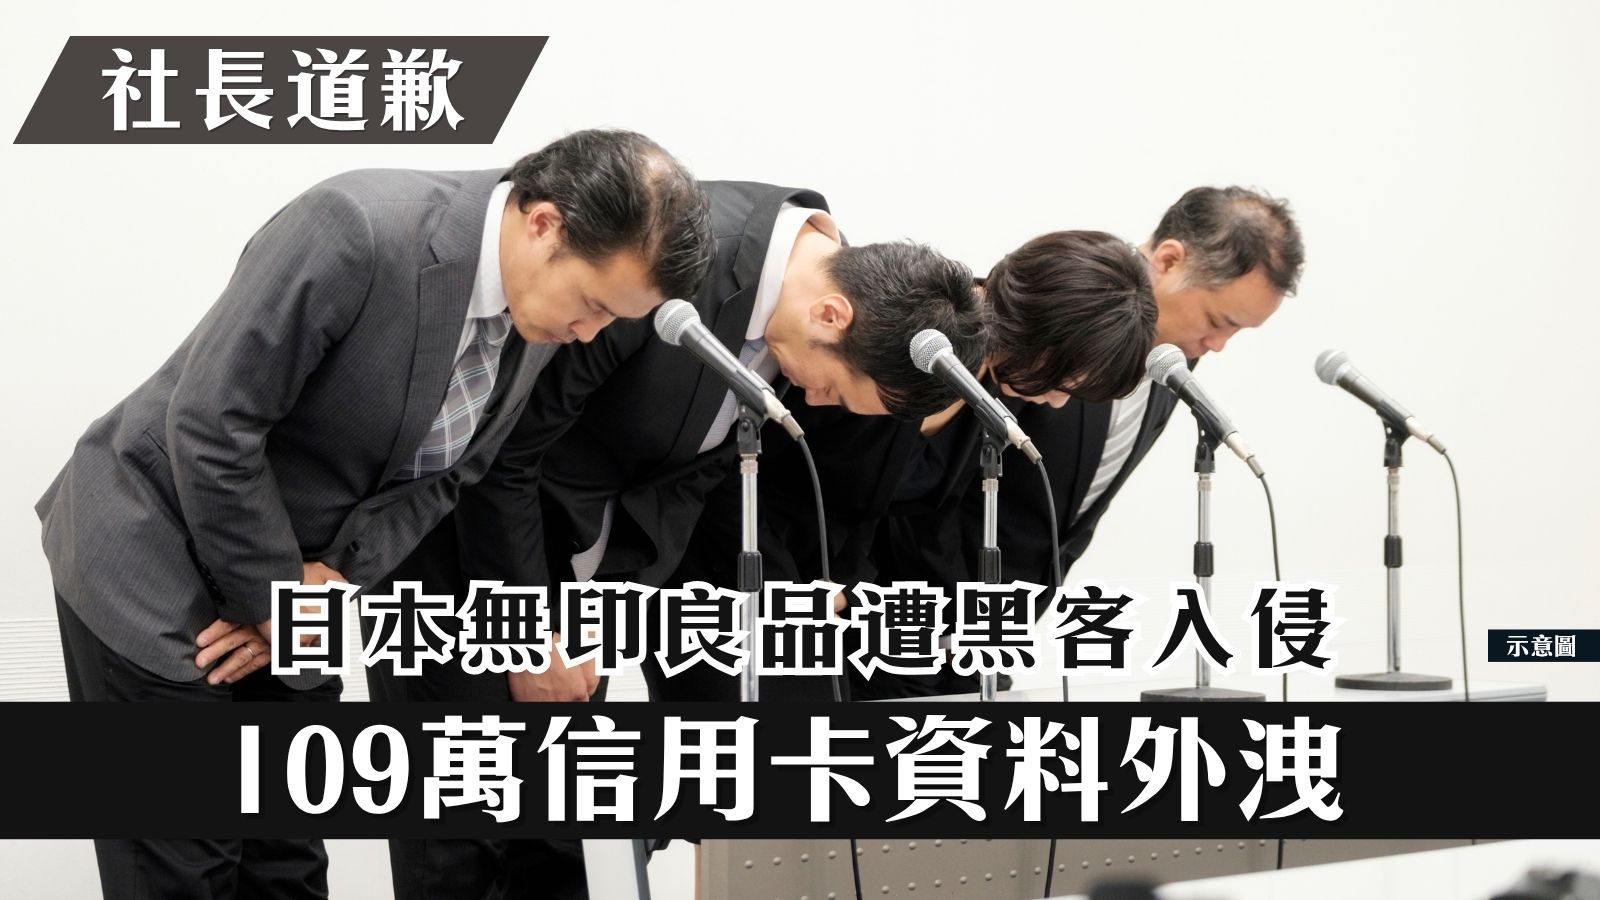
日本「無印良品」(MUJI)營運公司良品計畫,在東京都內召開記者會,承認公司資料遭黑客入侵,約 109 萬個會員的信用卡資料或外洩,向受影響客戶致歉。
良品計畫社長清水智在記者會鞠躬道歉,承認在資訊管理方面存在疏漏,並指部分系統存有漏洞,未能阻止非法入侵。他表示,原本應於 2021 年刪除、且未作隱藏遮罩處理的完整 16 位信用卡號碼,仍然被保存在系統內;無印良品網絡商店亦因此長時間停止服務,對顧客造成困擾深感抱歉。
據良品計畫說明,這次可能外洩的資料,涉及 2021 年 7 月以前申辦的聯名信用卡「MUJI Card」會員。外洩資料包括信用卡號碼、會員識別碼及出生日期,總計約 109 萬宗,其中目前仍然有效的卡片約有 34.5 萬張。
公司表示,鑑於今次網絡攻擊引發重大安全事件,清水智表示將推進建立「不持有非必要資訊」的機制。他指為確保基本安全性,此機制將列為最高優先級處理,其次才是面向客戶的服務與便利性。
至於受影響會員的補償措施,良品計畫表示,將全額負擔「MUJI Card」重新發卡的手續費。若日後再發現信用卡遭盜刷的情況,公司會逐案處理,並向受影響客戶提供補償。
良品計畫早於 10 月 30 日發布消息,指官方應用程式「MUJI APP」遭非法入侵,最多可能有約 2,726 萬個客戶資料外洩。另外,約 44 萬個信用卡的完整號碼、貨到付款的配送地址等資料,亦可能已經外洩。